Double authentification : pourquoi l'activer ?
Le problème
Tu as choisi un bon mot de passe pour ta messagerie professionnelle, ton logiciel de facturation ou tes réseaux sociaux. Tu penses donc être suffisamment protégé.
Mais imagine qu'un pirate récupère ce mot de passe à la suite d'une fuite de données ou d'un faux e-mail qui t'a conduit sur une page de connexion frauduleuse.
Avec ton mot de passe, il pourrait accéder à ton compte depuis son propre ordinateur, parfois sans que tu t'en aperçoives immédiatement.
Heureusement, il existe une protection supplémentaire qui peut faire toute la différence : la double authentification.
Ce qu'il faut savoir
La double authentification, également appelée 2FA ou MFA, consiste à demander une seconde preuve de ton identité lorsque tu te connectes.
En plus de ton mot de passe, le service peut te demander :
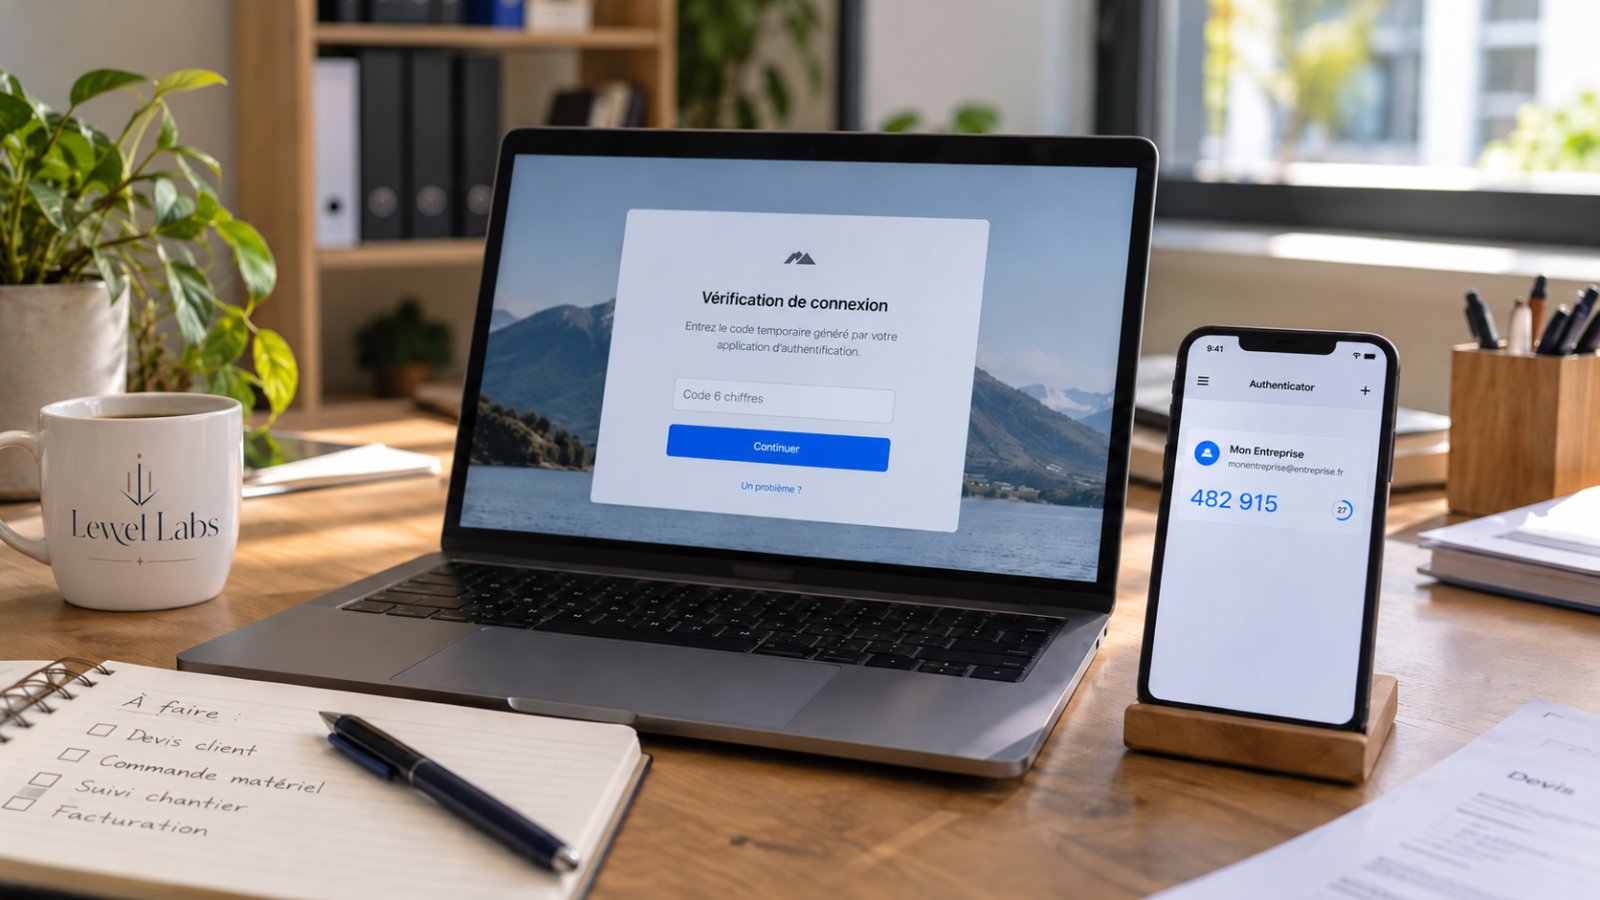
- Un code temporaire généré par une application sur ton téléphone.
- Une confirmation dans une application comme Microsoft Authenticator.
- Une clé de sécurité physique que tu branches à ton ordinateur.
- Un code reçu par SMS, même si cette méthode est moins résistante à certaines attaques.
Prenons un exemple.
Un artisan de Reims utilise sa messagerie pour échanger avec ses clients et recevoir ses factures. Un pirate découvre son mot de passe et tente de se connecter.
Si la double authentification est activée, le pirate devra également franchir cette seconde vérification.
Dans de nombreux cas, cela suffira à bloquer sa tentative.
Attention toutefois : la double authentification n'est pas infaillible. Certains faux sites peuvent voler les codes temporaires ou tenter de te faire approuver une connexion frauduleuse.
Les bons réflexes
Commence par les comptes les plus sensibles :
- Ta messagerie professionnelle, car elle permet souvent de réinitialiser les mots de passe d'autres services.
- Tes logiciels de gestion et de facturation, qui contiennent des informations importantes.
- Tes comptes bancaires et administratifs, lorsqu'une protection supplémentaire est proposée.
- Tes réseaux sociaux et ta fiche Google, pour éviter qu'un pirate prenne le contrôle de ta présence en ligne.
Privilégie les méthodes les plus robustes disponibles, notamment les clés de sécurité ou les clés d'accès (passkeys), qui peuvent mieux résister aux fausses pages de connexion.
Avec une application d'authentification, ne valide jamais une demande de connexion que tu n'as pas déclenchée toi-même.
Enfin, pense à prévoir une solution de récupération : codes de secours conservés en lieu sûr, seconde méthode d'authentification ou autre dispositif proposé par le service. Si tu perds ton téléphone, tu dois pouvoir retrouver l'accès à tes comptes.
À retenir
Un mot de passe protège ton compte. La double authentification ajoute un obstacle important pour celui qui tenterait de l'utiliser à ta place.
Elle ne remplace pas un mot de passe unique et solide, mais elle renforce considérablement ta sécurité.
Et si tu devais commencer par un seul compte aujourd'hui, choisis ta messagerie professionnelle. C'est souvent elle qui donne accès à tout le reste.
Donne ton avis